Проект Закона о безопасности данных устанавливает принципы и меры по обеспечению безопасности данных, права, обязанности и ответственность органов, организаций и физических лиц, а также определяет содержание государственного управления в этой сфере. Закон будет распространяться на вьетнамские органы, организации и физических лиц; иностранные органы, организации и физических лиц на территории Вьетнама; иностранные организации и физических лиц за пределами территории Вьетнама, осуществляющих обработку данных, подпадающих под юрисдикцию Вьетнама, либо совершающих действия, нарушающие безопасность данных Вьетнама.
Законопроект предусматривает пять уровней риска для безопасности данных. Владельцы данных самостоятельно определяют уровень риска, применяют соответствующие меры защиты и несут ответственность за результаты такой оценки. При этом основной механизм контроля предусматривает проверки после осуществления деятельности. Владельцы данных, отнесённых к третьему и более высоким уровням риска, обязаны проводить оценку воздействия и периодический аудит безопасности данных. Системы обработки данных четвёртого и пятого уровней подлежат экспертизе в установленном порядке. Меры защиты должны применяться на всех этапах – от проектирования системы до уничтожения данных.
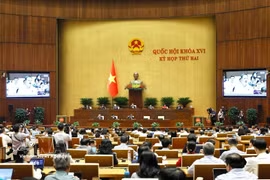
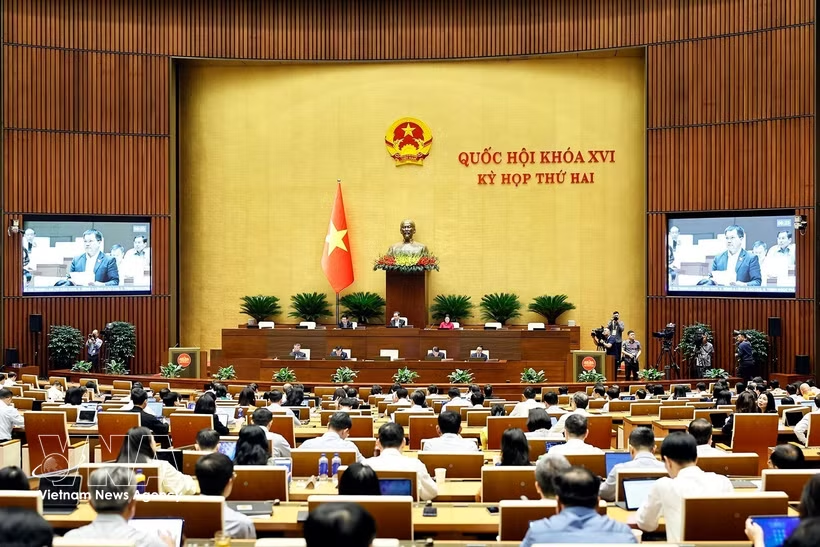
Депутат Доан Хунг Ву (провинция Донгтхап) отметил, что в законе необходимо более чётко урегулировать ряд ключевых вопросов безопасности данных, прежде всего связанных с человеческим фактором.
Практика показывает, что многие инциденты в сфере информационной безопасности возникают не из-за слабых технических решений, а вследствие утечки пароля от учётной записи в результате мошенничества, подбора слишком простого пароля, предоставления администратору чрезмерно широких прав доступа, копирования сотрудником данных за пределы системы или отсутствия надлежащего контроля за работниками сторонних организаций.
Законопроект предусматривает, что подразделения по обеспечению безопасности данных в государственных органах могут комплектоваться сотрудниками, выполняющими соответствующие обязанности по совместительству, либо штатными специалистами. Это позволит не создавать новые организационные структуры и штатные единицы. По оценке депутата Доан Хунг Ву, такой подход соответствует курсу на оптимизацию кадрового состава и сокращение количества структурных подразделений, однако для систем пятого уровня риска необходимо предусмотреть особые требования.
Депутат предложил дополнить законопроект положением о том, что сотрудники, отвечающие за безопасность данных в системах пятого уровня риска, должны работать на постоянной основе и иметь соответствующее профильное образование и профессиональные сертификаты в области информационной безопасности.
Кроме того, по мнению депутата, необходимо ежегодно проводить учения по защите данных, предусматривая в их программе отработку реагирования как на инциденты, вызванные уязвимостями систем, так и на инциденты, связанные с человеческим фактором.
Подчеркнув, что в центре реагирования на инциденты должны находиться пострадавшие лица, депутат Нгуен Ву Чунг (город Хошимин) предложил установить требование об обязательном уведомлении об инцидентах третьего и более высоких уровней риска не позднее чем через 24 часа после их обнаружения. В случаях возникновения особо серьёзной угрозы необходимо незамедлительно направлять сообщение с последующим обновлением информации по мере получения результатов проверки. Пострадавших граждан следует без промедления информировать о том, какие именно данные могли стать общедоступными, какие угрозы им могут грозить, какие меры необходимо принять для блокировки учётной записи, смены пароля или предотвращения несанкционированных операций, а также к кому следует обращаться за помощью.
По словам Нгуен Ву Чунга, ответственное координирующее ведомство должно взаимодействовать с банками, телекоммуникационными компаниями и цифровыми платформами для предупреждения граждан и предотвращения дальнейшего развития угроз. Что касается экстренных технических мер, депутат предложил чётко определить основания и сферу их применения, сроки действия, а также порядок восстановления систем.
Депутат Ле Минь Нам (город Кантхо) сообщил, что избирателей волнует вопрос о том, насколько надёжно защищены персональные данные и могут ли граждане действительно чувствовать себя в безопасности. Он отметил, что поддерживает курс на обеспечение взаимосвязанности баз данных и отказ от требования повторно предоставлять информацию, которая уже имеется в государственных системах. Однако для практической реализации этой политики необходимо обеспечить согласованность, безопасность и удобство технологической инфраструктуры и механизмов её функционирования.
Депутат Ле Минь Нам также предложил обязать владельцев данных своевременно уведомлять пострадавших лиц об утечке персональных данных и предоставлять им рекомендации по защите от мошенничества. Граждане должны знать, какие именно данные могли стать общедоступными, чтобы проявлять бдительность при получении поддельных звонков и сообщений, в которых используются их личные сведения, а также при попытках мошенников имитировать голос или изображение родственников.
Выступая на пленарном заседании с разъяснениями по проекту Закона о безопасности данных, министр общественной безопасности Лыонг Там Куанг заявил, что механизм определения уровней риска для безопасности данных является одним из ключевых положений законопроекта. Только при условии правильной оценки возможного ущерба в случае нарушения безопасности данных можно установить соответствующие обязательства, избежав чрезмерных мер защиты в сферах с низким уровнем риска и недостаточной защиты там, где риски высоки.
Министр Лыонг Там Куанг сообщил, что орган, ответственный за разработку законопроекта, будет тесно взаимодействовать с Постоянным комитетом Комитета НС по вопросам обороны, безопасности и внешних связей, всесторонне учтёт мнения депутатов и представит доклад Постоянному комитету НС до завершения доработки законопроекта. Это позволит обеспечить надёжную защиту национального суверенитета и одновременно создать безопасную и благоприятную правовую среду для развития цифровой экономики./.